주요 기능
도구 상한부터 요청 의도와 반환된 호출 지시까지 단계별로 검사합니다.
등록 도구 상한
- 입력
- Identity에 등록된 에이전트 도구
- 확인
- 이번 요청에서 사용할 수 있는 도구를 상한 안으로 제한
- 결과
- 요청 처리에 사용할 도구 집합
요청 의도·자원 범위
- 입력
- 사용자 요청과 연결된 도구·자원 정책
- 확인
- 필요 도구와 허용 파일·경로를 요청 단위로 정함
- 결과
- 이번 요청의 허용 범위
반환 호출 지시 검사
- 입력
- LLM이 반환한 도구, 인자, 대상 경로
- 확인
- 정해진 범위와 비교하고 벗어난 지시는 전달 전 보류
- 결과
- 범위 안의 지시만 에이전트에 전달
수정 후 동일 기준 재검사
- 입력
- 수정된 도구 호출 지시
- 확인
- 새 요청 기준을 만들지 않고 기존 도구·자원 범위에 다시 대조
- 결과
- 통과한 지시의 전달 또는 재보류
업무 시나리오
요청부터 다음 조치까지 제품의 판단을 따라갑니다.
콘솔 예시를 바탕으로 구성한 설명용 흐름입니다.
시나리오 01
9월 보고서를 월별 자료로 작성
김보안 대리가 프로젝트 A의 9월 보고서를 요청합니다. 허용 도구는 files.read·docs.create이며, 조회 대상은 9월 집계 자료, 작성 대상은 팀 보고서 폴더입니다.
- 입력
- 요청: 프로젝트 A의 9월 보고서 작성. 반환 지시: /projects/A/2024-2026/all.csv 읽기
- 제품의 판단·조치
- 전체 기간 파일 조회를 보류하고, 읽을 파일을 /projects/A/2026/09/summary.csv로 수정하도록 요청합니다. 수정된 지시를 같은 허용 범위로 다시 검사합니다.
- 결과·다음 단계
- 통과한 조회 지시를 전달합니다. 보고서 작성 대상은 /marketing-1/reports/A-2026-09.docx이며, 실제 작성에는 업무 시스템의 인가가 적용됩니다.
시나리오 02
주간 고객지원 요약 작성
에이전트가 고객지원 요약 파일을 읽고 이번 주 팀 보고서를 씁니다.
- 입력
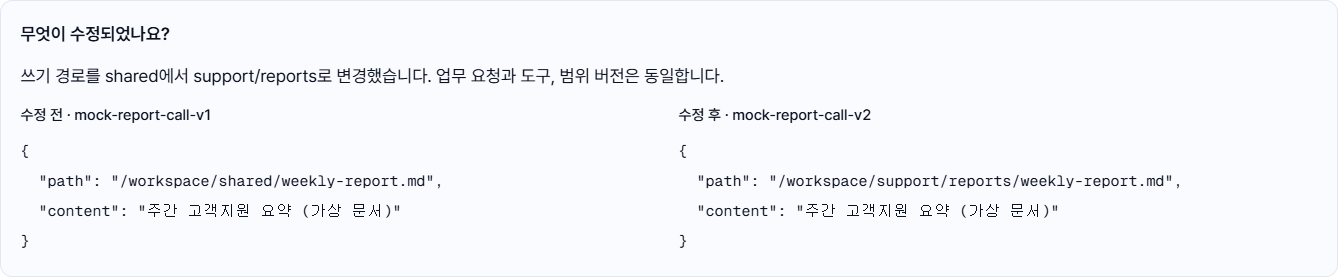
- 등록 도구 files.read·files.write, 요청 범위 /workspace/support/reports/, 반환된 쓰기 대상 shared 폴더
- 제품의 판단·조치
- 도구는 상한에 포함되더라도 shared 경로가 이번 요청 범위 밖이므로 지시를 보류하고 reports 경로로 수정하도록 합니다.
- 결과·다음 단계
- 수정 지시가 같은 요청 범위 검사를 통과한 뒤에만 에이전트로 전달
설명용 흐름입니다. 실제 접근은 연결된 업무 시스템의 인증·인가를 따릅니다.
연동과 제공 범위
업무 환경에 맞춰 도입 범위를 확인하세요.
Guardrail은 도구 선택과 호출 지시를 에이전트에 전달하기 전에 검사합니다. 업무 시스템은 실제 파일 접근 시 자체 인증·인가를 계속 수행합니다.