AI AGENT SECURITY
AI에 맡긴 업무,
필요한 권한과
범위 안에서.
기업 안의 AI를 발견하고, 소유자와 권한을 연결합니다.
요청마다 필요한 도구와 접근 범위를 정합니다.
Discovery / Identity / Guardrail
직원의 요청
“프로젝트 A의 9월 보고서를 작성해줘.”
Discovery
AI와 소유자 확인
보고서 작성 AI · 프로젝트 A 담당자
Identity
기업 정책 안에서 권한 설정
프로젝트 A 자료 읽기 · 팀 보고서 작성
Guardrail
이번 요청의 범위로 제한
9월 집계 조회 · 보고서 작성 지시 검사
실제 자료 접근과 변경에는 업무 시스템의 인가가 적용됩니다.
DISCOVER. DEFINE. PROTECT.
AI를 찾는 것에서, 업무 범위를 지키는 것까지.
접근 권한이 있다는 사실만으로, 그 접근이 이번 업무에 필요한 것은 아닙니다. 야몽은 AI의 현황·권한·요청을 연결합니다.
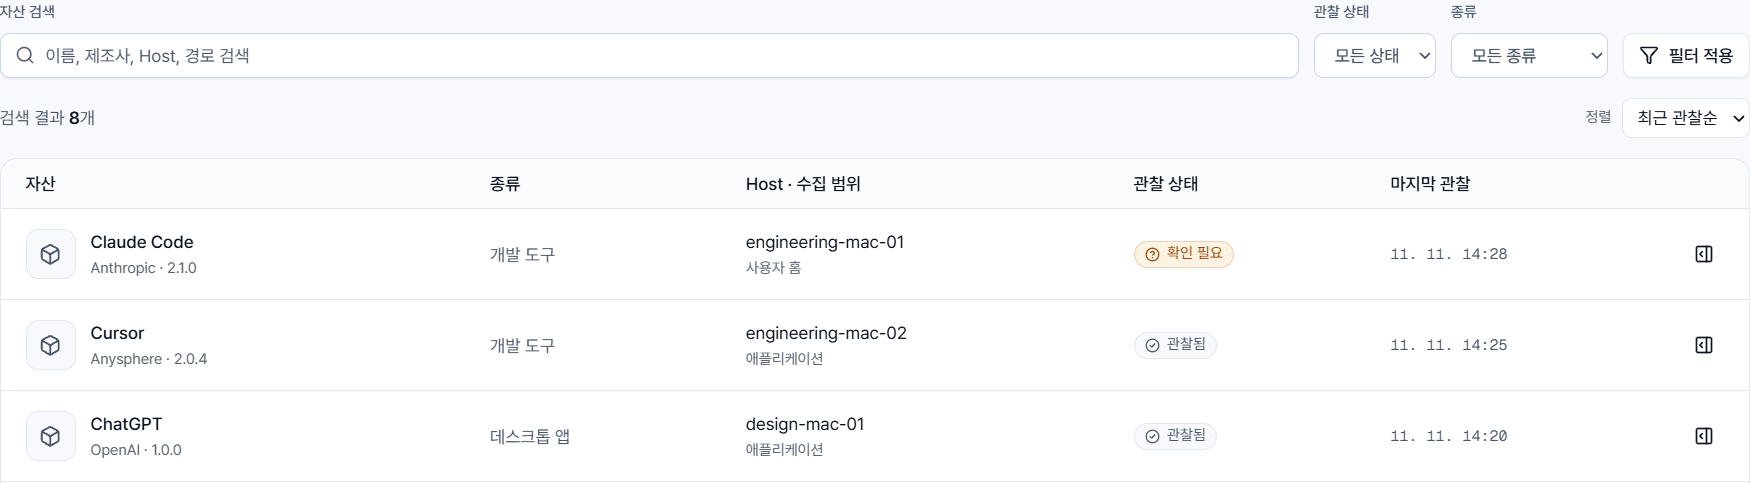
AI Discovery
먼저 회사 안의 AI와 관리 상태를 확인합니다.
PC·서버의 흔적과 클라우드 관리 API의 정보를 모읍니다. 흩어진 관찰 결과를 보안팀이 검토할 수 있는 인벤토리로 연결합니다.
- 상용·자체 개발 AI 후보 발견
- 발견 근거·위치·관찰 상태 확인
- 발견 후보·확인된 에이전트·정책 적용 상태 구분
실제 콘솔 캡처 · 목업 데이터
AI Identity
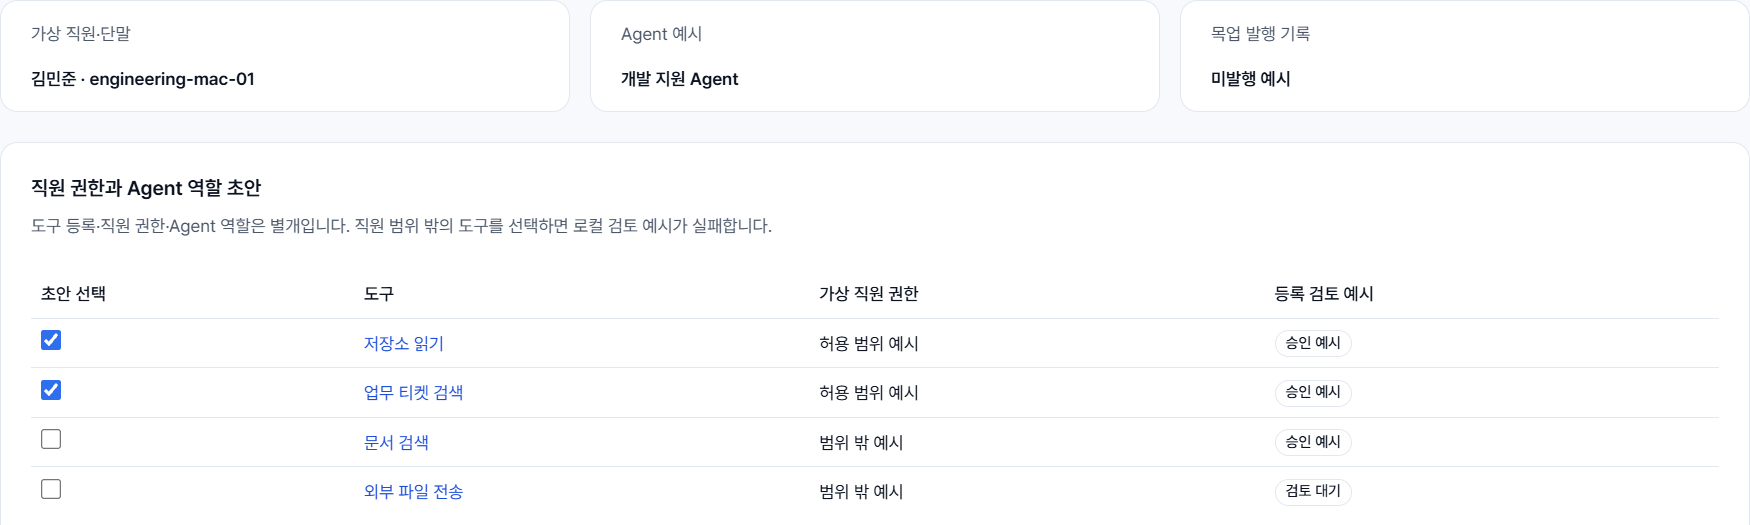
직원의 권한 안에서, AI에 맡길 일을 정합니다.
소유자와 업무 목적을 기업의 신원 정보에 연결합니다. 제안된 도구·자료 범위에 기업의 최대 권한과 금지 정책을 적용합니다.
- 직원·조직·AI 소유자 연결
- 업무 목적에 맞는 도구·권한 제안 검토
- 허용 범위 등록과 사용 이력 기반 정책 개선
실제 콘솔 캡처 · 목업 데이터
AI Guardrail
이번 요청의 범위를 벗어난 호출 지시는 보류합니다.
노출할 도구를 제한하고, 이번 요청에 필요한 자료 범위를 판단합니다. 반환된 호출 지시와 인자를 검사한 뒤 에이전트에 전달합니다.
- 등록한 도구·권한의 상한 적용
- 요청별 도구와 자료 경로 판단
- 범위 밖 지시 보류·수정 요청·재검사
실제 콘솔 캡처 · 목업 데이터
기업 권한 + 요청별 범위
기존 보안 위에, 이번 업무의 범위를 더합니다.
Identity는 기업 정책 안에서 AI의 기본 권한을 정합니다. Guardrail은 그 안에서 이번 요청에 필요한 도구와 자료로 범위를 좁힙니다. 실제 작업에는 기존 업무 시스템의 인가가 적용됩니다.
김보안 대리 · 프로젝트 A 담당 / 설명용 예시
“9월 업무 보고서를 작성해줘”
- 허용 도구
- 집계 조회 + 문서 작성
- 접근 대상
- 담당 프로젝트 A의 9월 자료와 팀 보고서 폴더
- 이번 요청에서 제외
- 외부 메일 전송 · 다른 담당자의 자료
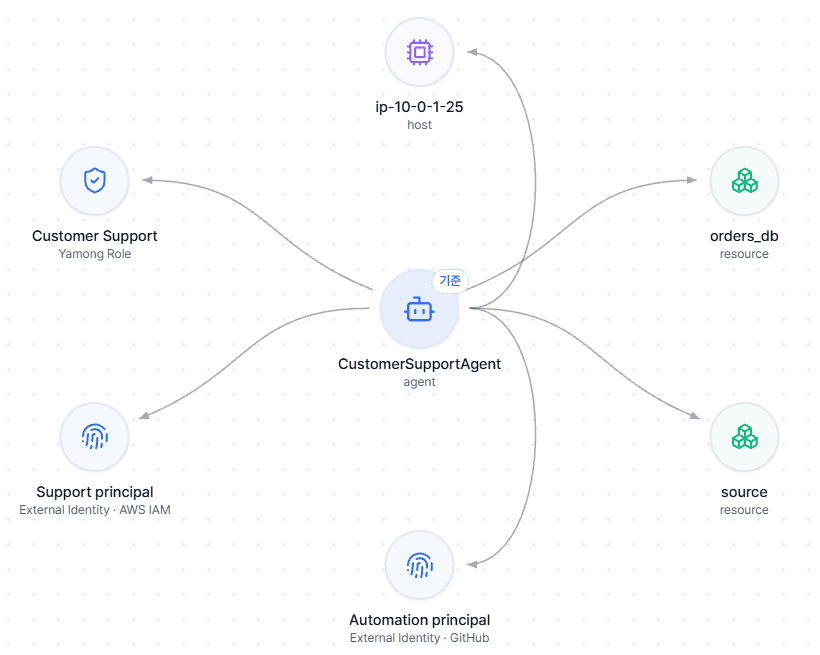
AI-SPM
연결된 권한과 자산에서 잠재 위험 경로를 찾습니다.
에이전트·역할·신원·자산을 연결합니다. 경로를 선택해 권한 근거와 신원 바인딩을 확인하고, 추가 점검할 대상을 정합니다.
잠재 경로는 추가 검증할 대상이며, 실제 공격이나 침해가 확인됐다는 뜻은 아닙니다.
AI-SPM 자세히 보기